パスワードの強度
原題: Password Strength
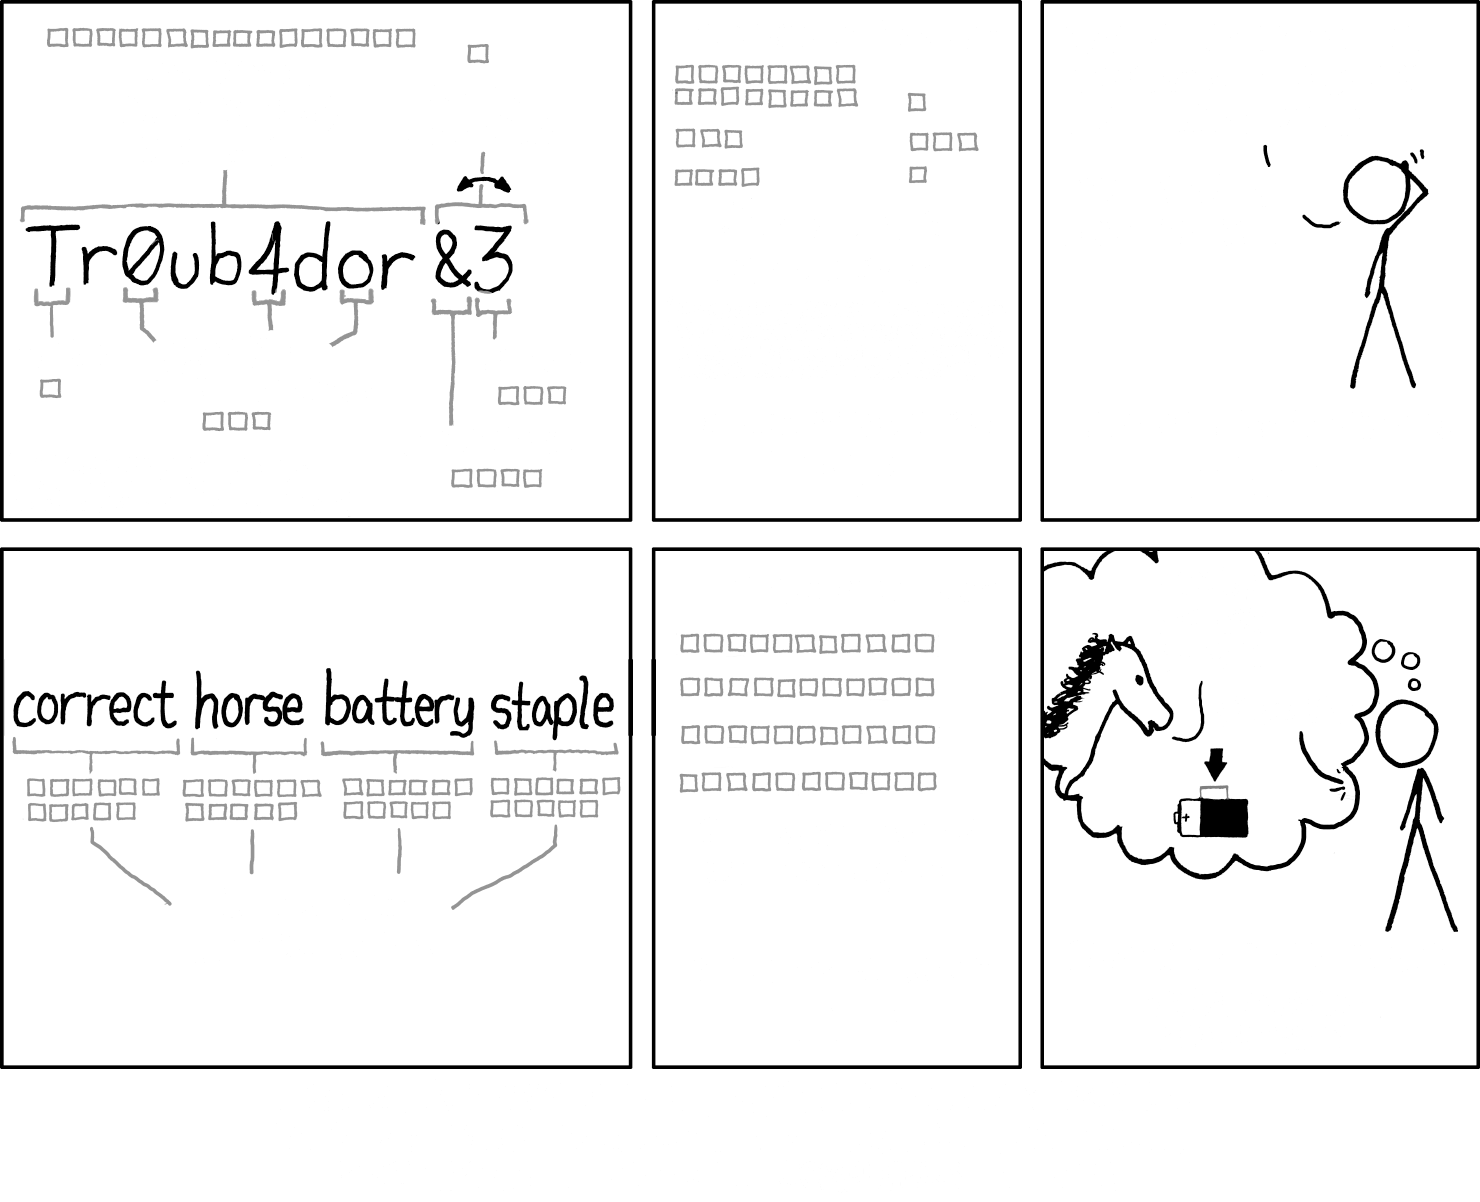
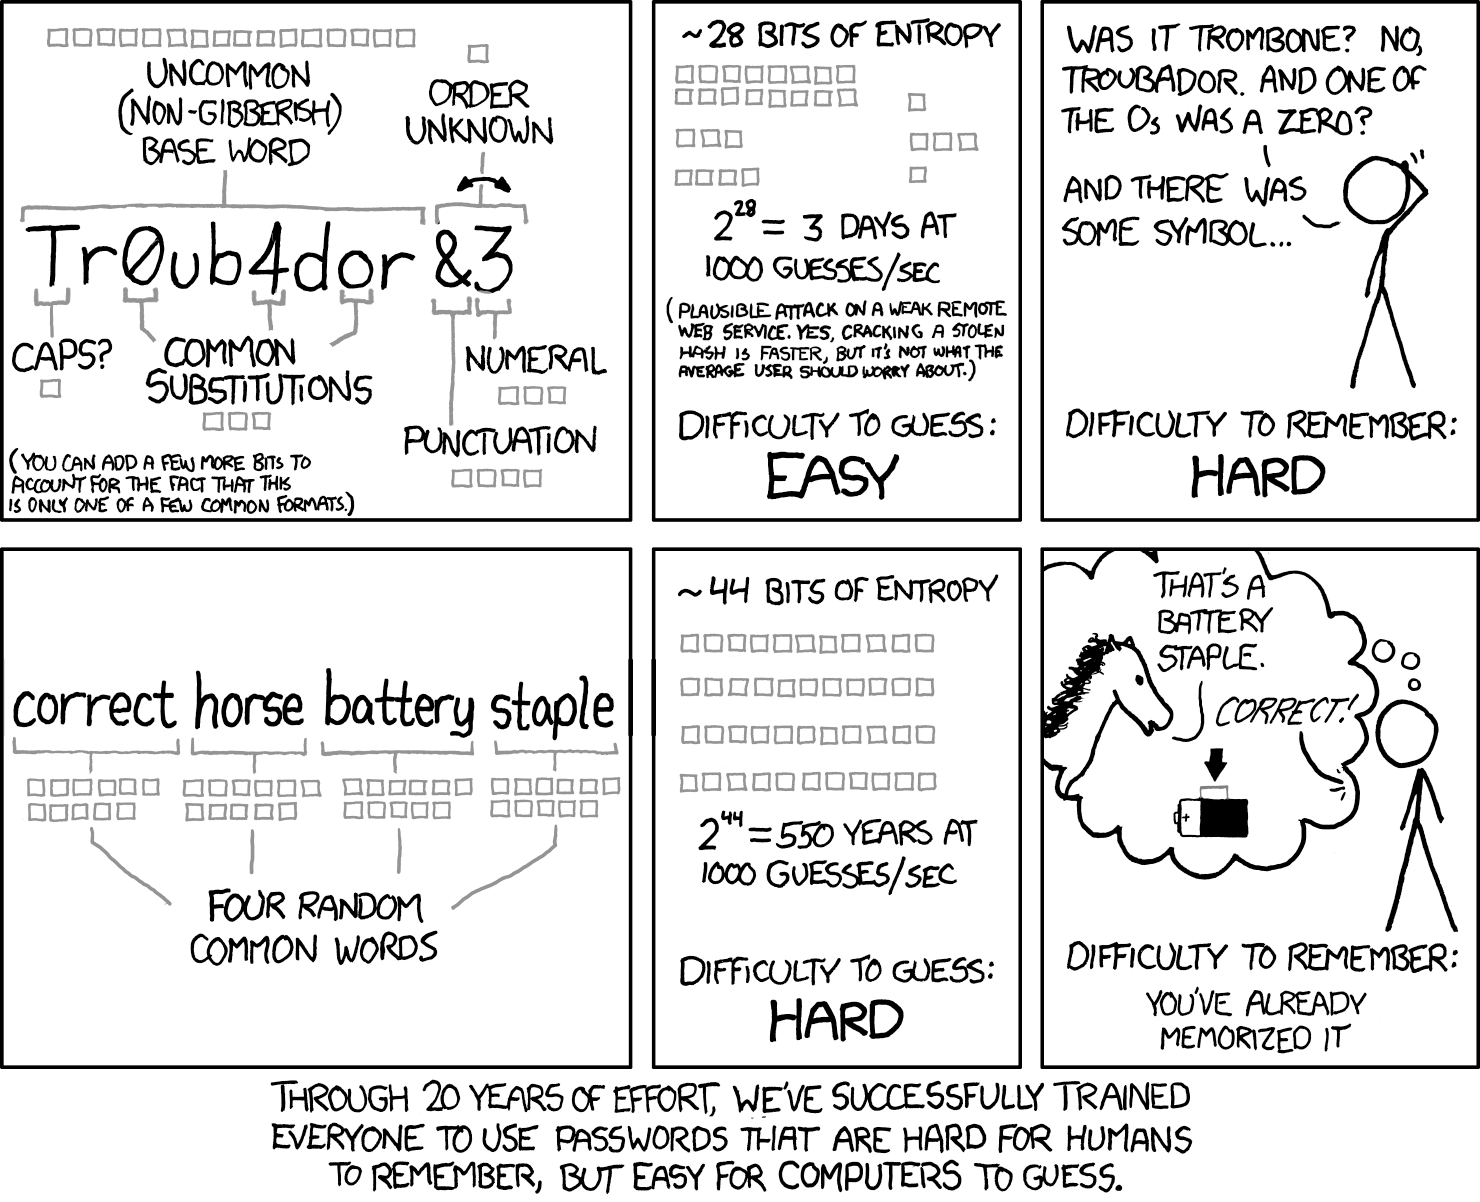
Password Strength © Randall Munroe · xkcd · CC BY-NC 2.5 · 日本語版: wtfe²
どこが刺さるか
この見積もりは、攻撃者がパスワードの作り方を知っている前提で数えている。それが正直な数え方だ。作品は 2011 年のもので、2017 年には NIST のデジタル ID ガイドライン (SP 800-63B) が、文字種の組み合わせルールや定期的な変更を推奨しなくなった。最後の一文の趣旨にかなり近い。
書き起こし
- めずらしい (意味のある) 元の単語UNCOMMON (NON-GIBBERISH) BASE WORD
- 順番 不明ORDER UNKNOWN
- 大文字?CAPS?
- よくある 置き換えCOMMON SUBSTITUTIONS
- 数字NUMERAL
- 記号PUNCTUATION
- (よくある形式の一つにすぎない ことを考えれば、あと数ビット 足してもいい。)(YOU CAN ADD A FEW MORE BITS TO ACCOUNT FOR THE FACT THAT THIS IS ONLY ONE OF A FEW COMMON FORMATS.)
- エントロピー約 28 ビット~28 BITS OF ENTROPY
- 2²⁸ = 毎秒 1000 回の 推測で 3 日2^28 = 3 DAYS AT 1000 GUESSES/SEC
- (弱いリモート Web サービスへの 現実的な攻撃。盗んだハッシュの 解読はもっと速いが、普通の 利用者が気にすることではない。)(PLAUSIBLE ATTACK ON A WEAK REMOTE WEB SERVICE. YES, CRACKING A STOLEN HASH IS FASTER, BUT IT'S NOT WHAT THE AVERAGE USER SHOULD WORRY ABOUT.)
- 推測の難しさ:DIFFICULTY TO GUESS:
- 易しいEASY
- トロンボーンだっけ? いや、 トルバドールだ。で、O の どれかがゼロだっけ?WAS IT TROMBONE? NO, TROUBADOR. AND ONE OF THE Os WAS A ZERO?
- それと、何か 記号があった……AND THERE WAS SOME SYMBOL...
- 覚える難しさ:DIFFICULTY TO REMEMBER:
- 難しいHARD
- ランダムな ありふれた単語 4 つFOUR RANDOM COMMON WORDS
- エントロピー約 44 ビット~44 BITS OF ENTROPY
- 2⁴⁴ = 毎秒 1000 回の 推測で 550 年2^44 = 550 YEARS AT 1000 GUESSES/SEC
- 推測の難しさ:DIFFICULTY TO GUESS:
- 難しいHARD
- それは バッテリーの ホチキス。THAT'S A BATTERY STAPLE.
- 正解!CORRECT!
- 覚える難しさ:DIFFICULTY TO REMEMBER:
- もう 覚えてしまったYOU'VE ALREADY MEMORIZED IT
- 20 年にわたる努力の末、私たちは全員に 人間には覚えにくく、コンピューターには推測しやすい パスワードを使わせることに成功した。THROUGH 20 YEARS OF EFFORT, WE'VE SUCCESSFULLY TRAINED EVERYONE TO USE PASSWORDS THAT ARE HARD FOR HUMANS TO REMEMBER, BUT EASY FOR COMPUTERS TO GUESS.
クレジット
- 原作
- Password Strength — Randall Munroe, xkcd
- ライセンス
- CC BY-NC 2.5
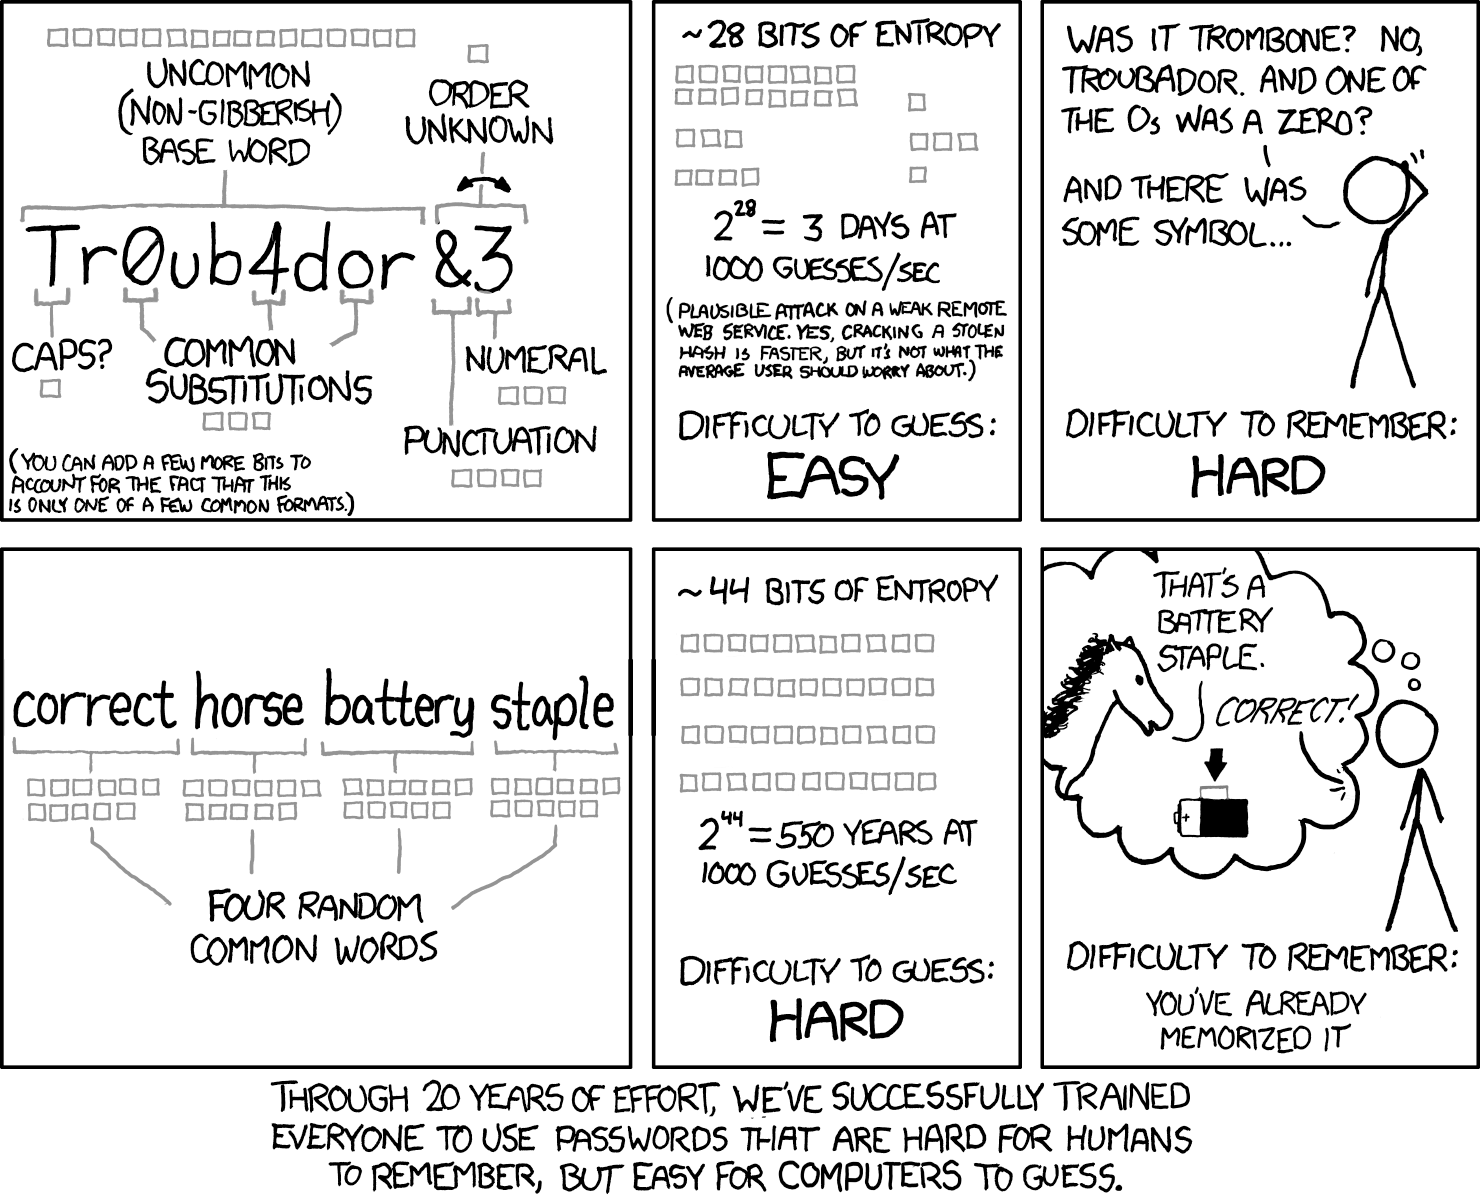
英語版のページは原画をそのまま表示している。日本語版のページは wtfe² による翻案で、原画から描き文字を消し、日本語訳に差し替えている。翻案は原作と同じライセンスで公開する。