Password Strength
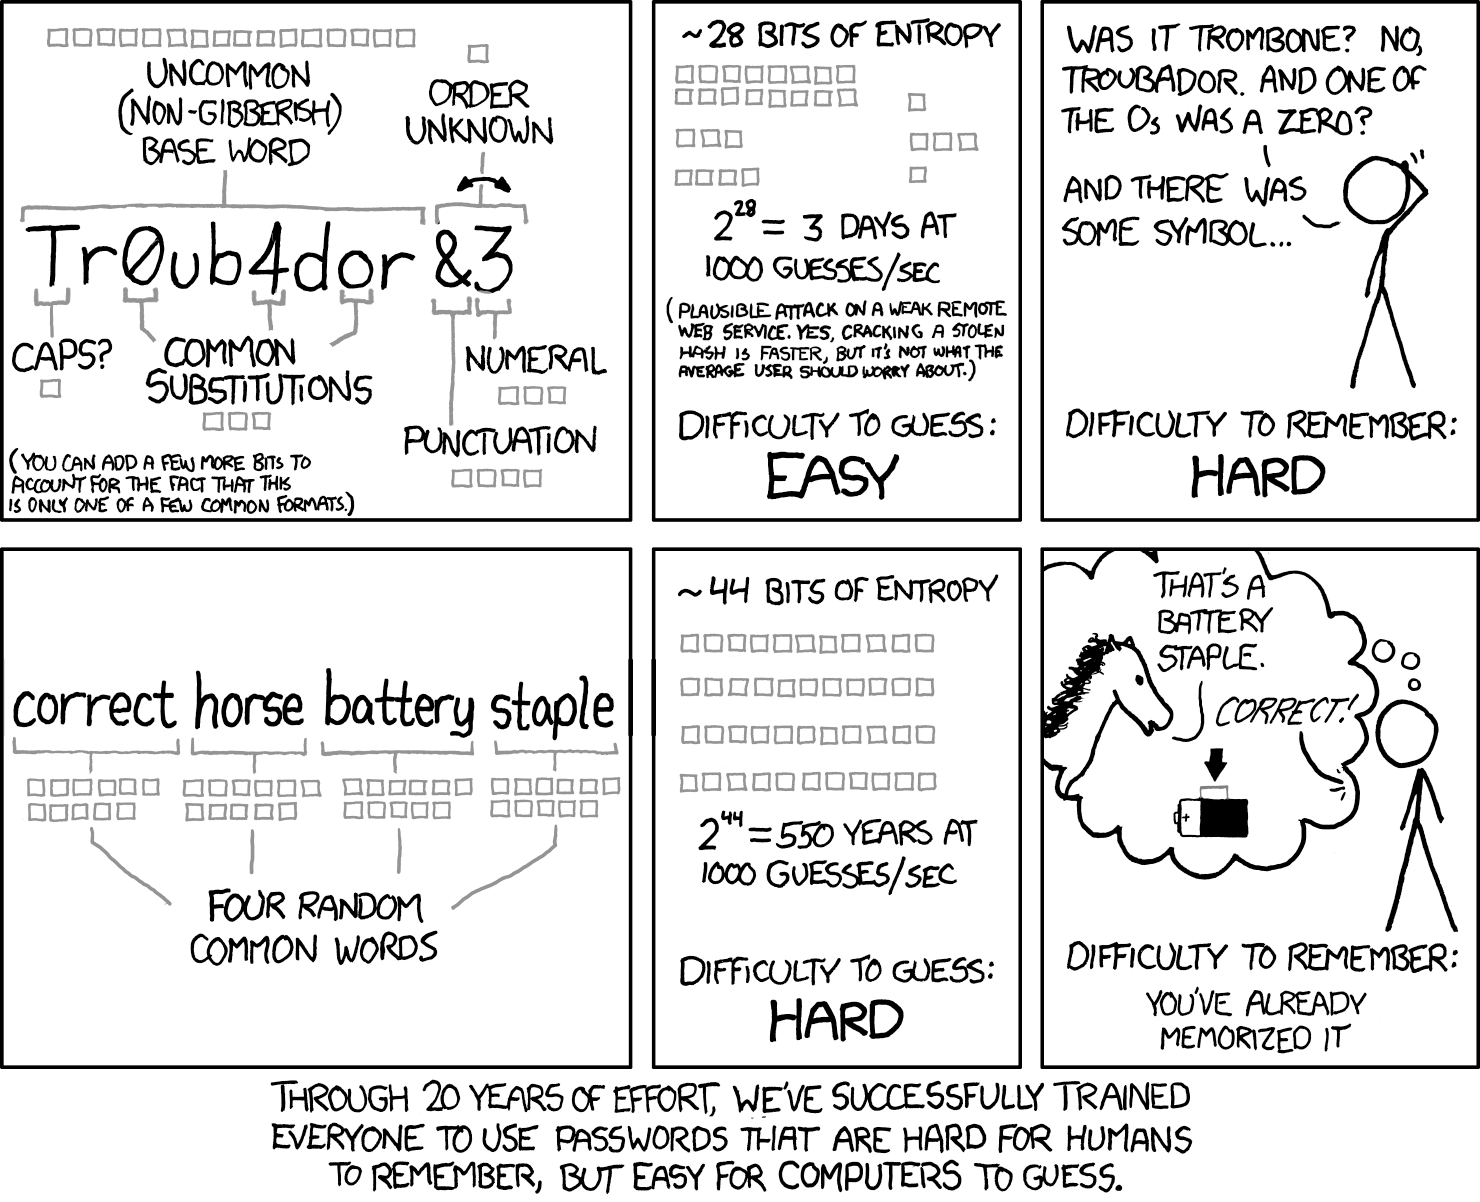
Password Strength © Randall Munroe · xkcd · CC BY-NC 2.5
Why it lands
The estimates assume the attacker knows how the password was built, which is the honest way to count. The strip is from 2011; in 2017 NIST's digital identity guidelines (SP 800-63B) stopped recommending composition rules and routine expiry, much in the spirit of the bottom line.
Transcript
- UNCOMMON (NON-GIBBERISH) BASE WORD
- ORDER UNKNOWN
- CAPS?
- COMMON SUBSTITUTIONS
- NUMERAL
- PUNCTUATION
- (YOU CAN ADD A FEW MORE BITS TO ACCOUNT FOR THE FACT THAT THIS IS ONLY ONE OF A FEW COMMON FORMATS.)
- ~28 BITS OF ENTROPY
- 2^28 = 3 DAYS AT 1000 GUESSES/SEC
- (PLAUSIBLE ATTACK ON A WEAK REMOTE WEB SERVICE. YES, CRACKING A STOLEN HASH IS FASTER, BUT IT'S NOT WHAT THE AVERAGE USER SHOULD WORRY ABOUT.)
- DIFFICULTY TO GUESS:
- EASY
- WAS IT TROMBONE? NO, TROUBADOR. AND ONE OF THE Os WAS A ZERO?
- AND THERE WAS SOME SYMBOL...
- DIFFICULTY TO REMEMBER:
- HARD
- FOUR RANDOM COMMON WORDS
- ~44 BITS OF ENTROPY
- 2^44 = 550 YEARS AT 1000 GUESSES/SEC
- DIFFICULTY TO GUESS:
- HARD
- THAT'S A BATTERY STAPLE.
- CORRECT!
- DIFFICULTY TO REMEMBER:
- YOU'VE ALREADY MEMORIZED IT
- THROUGH 20 YEARS OF EFFORT, WE'VE SUCCESSFULLY TRAINED EVERYONE TO USE PASSWORDS THAT ARE HARD FOR HUMANS TO REMEMBER, BUT EASY FOR COMPUTERS TO GUESS.
Credits
- Original
- Password Strength — Randall Munroe, xkcd
- License
- CC BY-NC 2.5
The English page shows the original image unmodified. The Japanese page shows an adaptation by wtfe²: the lettering was erased from the art and replaced with a Japanese translation. The adaptation is shared under the same license as the original.